Искусственный интеллект несёт в себе потенциал для преобразования бизнеса, однако его промышленное внедрение на предприятиях по-прежнему ограничено. Приватность, защита интеллектуальной собственности и соответствие нормативным требованиям представляют собой серьёзные экзистенциальные угрозы. Организациям приходится устанавливать детальные границы доступа и оберегать проприетарные данные. Стремительный переход к агентному AI многократно усиливает эти исходные точки трения, порождая критически важные проблемы эксплуатации, стоимости и управления. В отличие от традиционных моделей вывода с одиночным вызовом, автономные агенты работают в динамических циклах, что приводит к непредсказуемому нелинейному росту затрат на токены и перегружает унаследованную ИТ-инфраструктуру.
Новые вызовы эпохи агентного AI
В эпоху агентного AI перед предприятиями встают дополнительные задачи, которые необходимо решать.
Эксплуатационная сложность: агентные рабочие нагрузки ведут себя не так, как традиционные запросы на вывод. Агенты выстраивают цепочки из десятков вызовов моделей, обращений к инструментам и циклов рассуждений. Традиционная инфраструктура попросту не создавалась под такой устойчивый и динамичный характер спроса. К трудностям развёртывания относятся:
Развёртывание Day 0: вычислительные ресурсы, сети, хранилище, Kubernetes и сетевая инфраструктура.
Эксплуатация Day 2: управление жизненным циклом, включая установку исправлений, обновления, версионирование моделей и миграции между фреймворками, — всё это превращается из отдельных проектов в непрерывные, накладывающиеся друг на друга циклы.
Рост затрат на токены: AI-агенты работают в итеративных циклах, поэтому потребление токенов масштабируется нелинейно. Более того, по прогнозам, к 2030 году стоимость токенов вырастет вплоть до 24 раз. Раздувание контекста, обмен сообщениями между несколькими агентами, исправление ошибок и рефлексия, а также внутренние промпты «размышления» — всё это примеры причин непредсказуемого удорожания токенов. Облачные LLM тарифицируются по числу токенов, и их пользователи уже сталкивались с неожиданным ростом расходов.
Пробелы в управлении: инженерные команды создают приложения и разворачивают автономных агентов быстрее, чем за ними успевают процессы приватности, безопасности, управления и эксплуатации. В результате возникла разрозненная среда, в которой у руководителей может не быть централизованной картины того, какие модели, инструменты и агенты используются и каким именно образом. Инфраструктура обязана обеспечивать детальный контроль приватности, а также доступа к инфраструктуре и данным, ограничивая то, что каждый агент может читать и изменять, — даже если сама базовая модель считается доверенной.
VMware Private AI Cloud
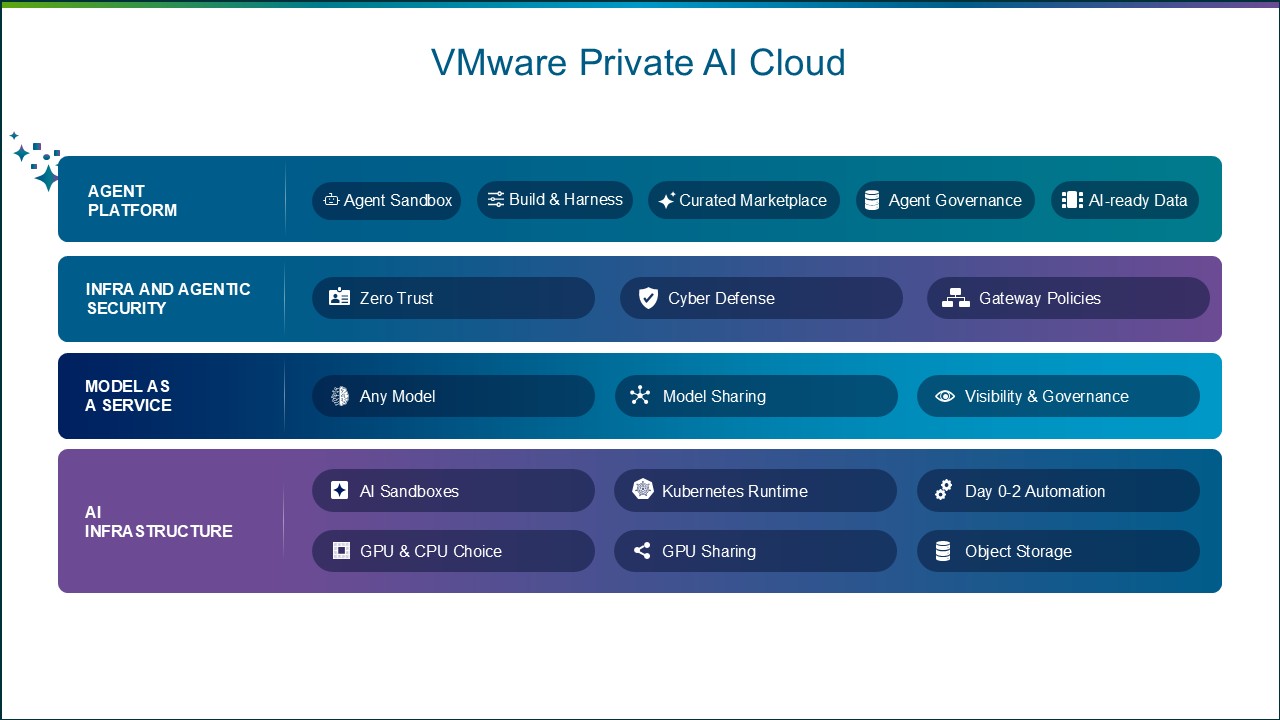
Для решения этих задач компания Broadcom представила VMware Private AI Cloud — решение, позволяющее предприятиям экономично масштабировать AI, работать более безопасно и быстро внедрять инновации. Построенный на передовых программных возможностях Broadcom, VMware Private AI Cloud даёт организациям готовый к промышленной эксплуатации путь к безопасной разработке, запуску и управлению нагрузками вывода, агентными приложениями и традиционными корпоративными нагрузками — совместно, на платформе VCF, с широким выбором оборудования, моделей и ускорителей.
Экономичное масштабирование AI: VMware Private AI Cloud охватывает три основных источника затрат на AI — капитальные вложения в оборудование, эксплуатационную сложность и экономику токенов (токеномику). VCF поддерживает графические процессоры, CPU и ускорители ведущих производителей, а также серверное оборудование крупных OEM- и ODM-поставщиков, что позволяет заказчикам экономично эксплуатировать гетерогенные кластеры. Для оптимизации токеномики и использования ресурсов предусмотрены мониторинг токенов, мультитенантное совместное использование моделей, расширенный учёт GPU/vGPU и панель наблюдаемости AI-метрик. Одна из ключевых инноваций VMware Private AI Cloud — VMware AI Factory, обеспечивающая быстрый путь от развёртывания на «голом железе» до запуска первой модели.
Более безопасная эксплуатация: платформа VCF построена по принципу эшелонированной защиты в соответствии с NIST CSF 2.0 и противостоит угрозам, усиленным средствами AI, за счёт минимизации поверхности атаки и обеспечения непрерывного соответствия требованиям. Автоматические обновления, не нарушающие работу сервисов, поддерживают системы в актуальном состоянии, а VMware vDefend применяет виртуальное патчирование и горизонтальную защиту на уровне гипервизора с микросегментацией, реализуя принцип Zero Trust и блокируя эксплойты. Кроме того, многоуровневая защита от угроз vDefend, а также межсетевой экран уровня веб-приложений и защита API в VMware Avi Load Balancer предотвращают сложные атаки.
Быстрые инновации для эпохи агентного AI: в отличие от традиционных приложений, автономные AI-агенты способны действовать бесконтрольно, выходить за рамки своих полномочий или неверно истолковывать инструкции. Соответственно, доверие к ним зависит от надёжных механизмов контроля и целостности данных. VMware Tanzu Platform в связке с VMware vDefend формирует основу для доверенных корпоративных агентов за счёт архитектуры с запретом по умолчанию, готовой обвязки (harness) и курируемого маркетплейса.
Ниже — подробности о VMware AI Factory, ключевой инновации в составе VMware Private AI Cloud.
VMware AI Factory: движущая сила VMware Private AI Cloud
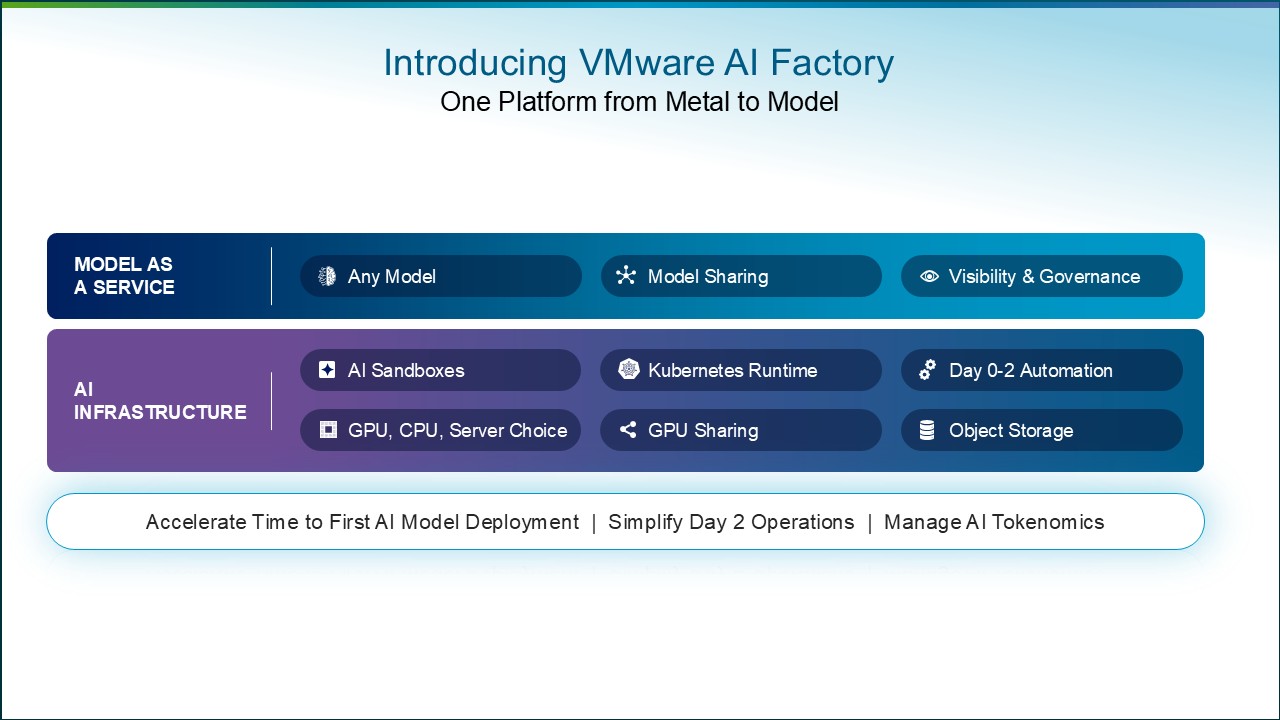
VMware AI Factory — это программно-определяемый фундамент VMware Private AI Cloud. Он даёт заказчикам упрощённый путь к промышленному AI благодаря новым средствам автоматизации развёртывания инфраструктуры, готовой к ИИ-нагрузкам, и поддержки операций Day 2. С VMware AI Factory заказчики могут быстрее выйти на развёртывание первой модели и эффективнее управлять токеномикой AI.
VMware AI Factory приближает AI-приложения непосредственно к корпоративным приватным данным внутри защищённой среды частного облака. Уникальные возможности автоматизации инфраструктуры в VCF позволяют сократить время от развёртывания сервера на «голом железе» до обслуживания первой AI-модели с недель до считанных часов. VMware AI Factory упрощает управление AI-инфраструктурой, полностью автоматизируя выделение оборудования, включение программного стека и сквозное управление жизненным циклом. Объединяя операции с оборудованием и программным обеспечением в единое автоматизированное решение, организации получают возможность быстро масштабировать AI-нагрузки при минимальной эксплуатационной сложности.
Партнёрства, обеспечивающие работу VMware AI Factory
VMware AI Factory сочетает VCF с сертифицированными серверами Dell PowerEdge и узлами VCF AI ReadyNodes от Cisco, Lenovo, Supermicro и других вендоров, а также с предпочитаемыми заказчиком программными средствами AI и архитектурами ускорителей.
Broadcom и AMD совместно работают над вариантом VMware AI Factory, объединяющим VCF с графическими процессорами AMD Instinct и открытой программной экосистемой AMD ROCm. Технология zero-touch provisioning будет оркестрировать сквозное развёртывание всего стека — от vSphere и vSAN до Kubernetes и оператора AMD GPU, — а драйвер AMD DVX сможет подключать графические процессоры к крупным виртуальным машинам, которые использует кластер VMware vSphere Kubernetes Service.
Для дальнейшего упрощения развёртывания VCF AI Factory Broadcom объявила о новом партнёрстве с MetalSoft, в рамках которого будет реализована интегрированная гетерогенная автоматизация работы с «голым железом» для VCF, сокращающая время подготовки физических серверов с недель до минут. Интеграция поможет ИТ-специалистам выделять или переразвёртывать физические серверы разных производителей напрямую через консоль управления VCF, объединяя жизненный цикл программного обеспечения и оборудования в единую операционную модель и снимая необходимость в специфичных для каждого вендора инструментах управления оборудованием и прошивками.
Новые возможности VMware AI Factory
Сервисы VCF Private AI Services помогают сделать AI управляемым, контролируемым и экономически эффективным и входят в состав VMware Cloud Foundation (VCF). Число сервисов, предлагаемых в рамках VCF Private AI Services, будет и дальше расширяться. Рассмотрим эти возможности подробнее.
Доступно в общем релизе
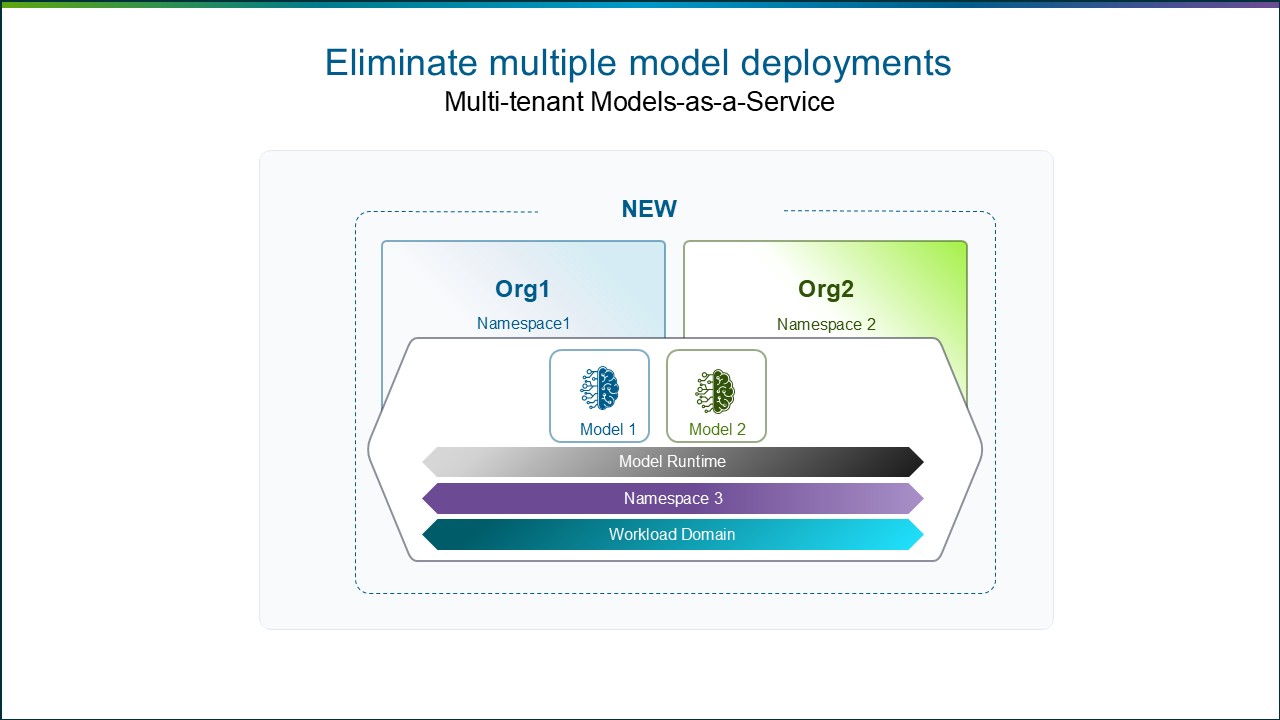
Мультитенантное совместное использование моделей
В релизе VCF 9.1.1 компонент Model Runtime был доработан так, чтобы обеспечить безопасное совместное использование AI-моделей между тенантами или отдельными направлениями бизнеса в их пространствах имён при полном сохранении приватности данных каждого из них. На практике это означает, что предприятия и облачные провайдеры теперь могут иметь один запущенный сервис Model Runtime, который обслуживает и масштабирует модели для всей организации, тогда как каждая команда или подразделение располагает отдельным приватным и защищённым пространством имён для своих данных. Эта возможность устраняет необходимость разворачивать избыточные копии модели, впустую расходуя выделенные GPU и инфраструктурные ресурсы. Одновременно сохраняются приватность и изоляция данных при оптимизации совокупной стоимости владения.
Возможности будущих релизов
AI Gateway
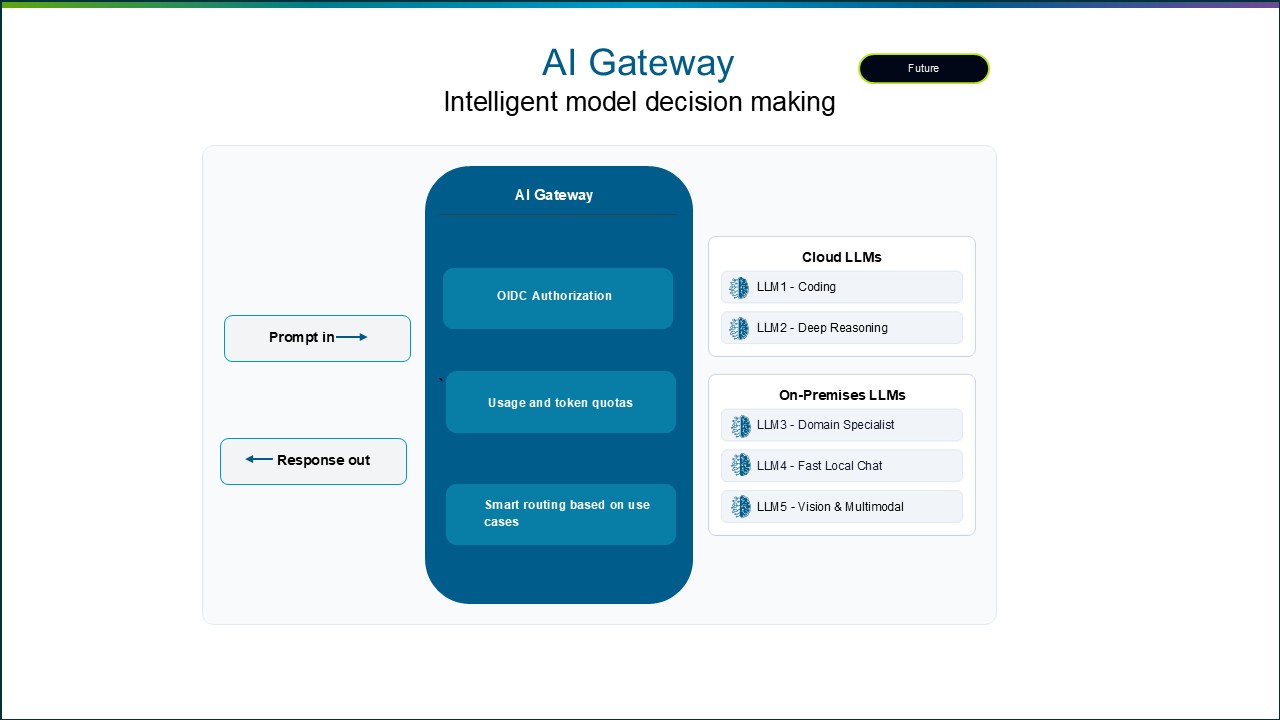
Чтобы сбалансировать сегодняшние потребности в оптимизации стоимости токенов, сценариях использования и производительности, предприятиям нужны модели, развёрнутые и в облаке, и локально. Облачные LLM могут потреблять большое количество токенов, поэтому управление ими приобретает первостепенное значение. Возможность AI Gateway существенно поможет в разрешении этих конкурирующих компромиссов. Вот конкретные детали:
Интеллектуальная маршрутизация промптов: динамически сопоставляет и распределяет входящие запросы между наиболее подходящими локальными или облачными моделями с учётом таких факторов, как сценарий использования, специализация в предметной области и стоимость токенов, — для оптимизации производительности.
Ограничение использования и токенов: ограничение потребления и числа токенов на уровне пользователя помогает минимизировать расход токенов.
Авторизация приложений: определяет приложение, отправившее запрос, до маршрутизации промпта. AI Gateway использует авторизацию на основе токенов OpenID Connect для применения политик доступа.
Secure Agent Framework
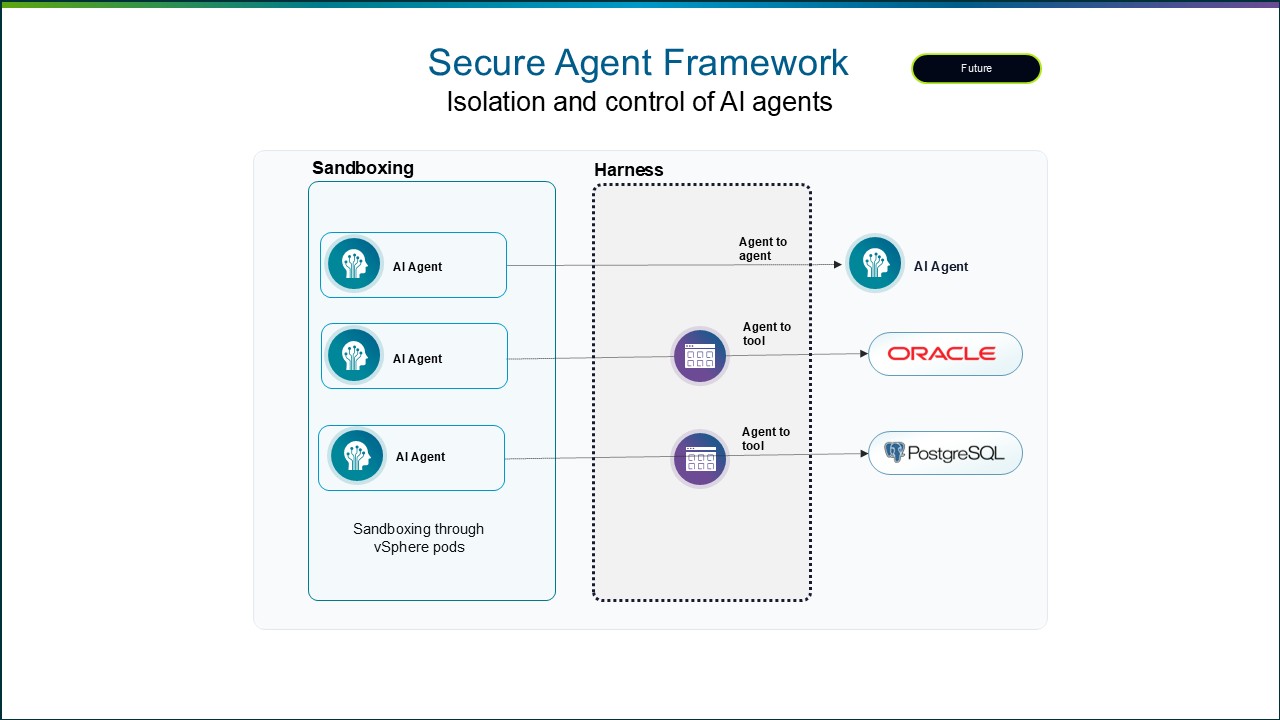
Автономные AI-агенты динамически генерируют и выполняют код, что без строгого контроля создаёт значительные риски безопасности. Бесконтрольный агент — не имеющий детерминированных ограничений на то, к чему он может обращаться, — способен случайно выполнить катастрофические команды, например удалить виртуальные машины или стереть локальные базы данных, как это продемонстрировали тестовые агенты нескольких облачных AI-провайдеров, вышедшие из-под контроля.
Будут выпущены две связанные возможности, обеспечивающие контроль и защитные механизмы для AI-агентов:
Sandboxing: создаёт защищённое виртуализированное контейнерное пространство, в котором динамически сгенерированный агентом код изолируется и исполняется без влияния на остальную среду.
Agent Harness: формирует уровень управления, определяющий, как вызываются агенты, к каким инструментам они имеют доступ, как они взаимодействуют друг с другом и как проверяются результаты их работы, прежде чем по ним будут предприняты действия.
Автоматическое масштабирование моделей
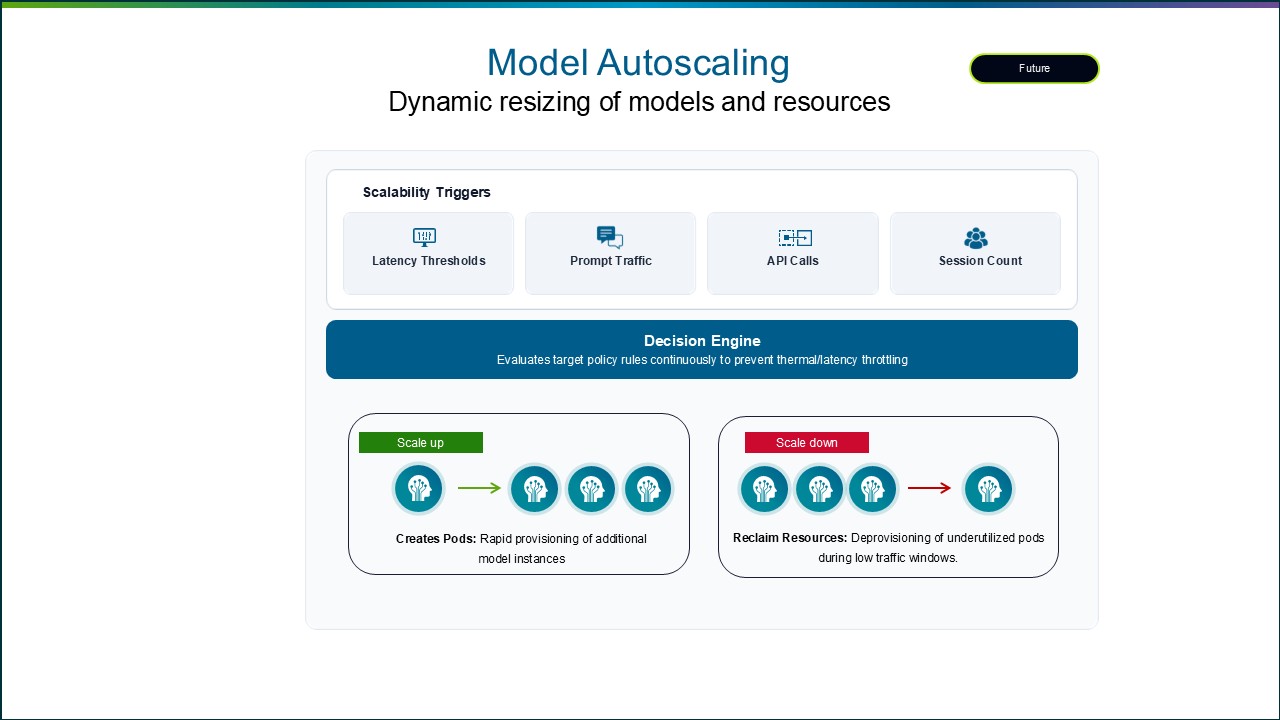
AI-нагрузки не умеют динамически реагировать на внезапные всплески запросов или агентные циклы. Для решения этой проблемы будет представлена возможность Model Autoscaling. С её помощью администратор или AI-оператор сможет задать пороговые значения по задержке и числу сессий, и при их достижении AI-модель будет масштабироваться автоматически, чтобы соблюдались SLA по задержке и производительности. Когда нагрузка опускается ниже порогового значения, рабочая нагрузка масштабируется в обратную сторону.
Благодаря этой возможности предприятия получат прирост производительности и снижение совокупной стоимости владения за счёт событийно-управляемого масштабирования, которое удерживает задержку по токенам на низком уровне, и смогут избежать избыточного выделения ресурсов GPU. Кроме того, организации смогут дополнительно оптимизировать вложения в AI за счёт более эффективного совместного использования дорогостоящих графических процессоров разными рабочими нагрузками.
Другие AI-новинки и анонсы с Explore
Поддержка Broadcom широкого спектра моделей в составе VCF
Стремительно развивающаяся область ИИ требует доступности разных моделей. Потребность в разнообразии AI-моделей вытекает из нескольких конкурирующих факторов: приватность, безопасность, управление, стоимость токенов, а также специализация и экспертиза в предметной области.
Broadcom намерена помогать предприятиям справляться с этими конкурирующими факторами, поддерживая как модели с открытыми весами, так и строго коммерческие решения. VMware AI Factory даёт предприятиям готовый к промышленной эксплуатации путь к запуску ведущих AI-моделей локально. Использование vLLM в качестве среды исполнения моделей по умолчанию позволяет заказчикам запускать на VCF более 150 моделей с открытым исходным кодом с оптимизацией по производительности. Broadcom объявила, что на работоспособность в VCF протестированы следующие модели:
Nemotron 3: семейство открытых мультимодальных моделей NVIDIA Nemotron 3 обеспечивает ведущую точность и эффективность, помогая агентам быстрее выполнять задачи. Сочетание гибридной архитектуры Mamba-Transformer MoE, контекстного окна в один миллион токенов и обучения с подкреплением в нескольких средах позволяет Nemotron 3 поддерживать масштабируемые длительные агентные рабочие процессы в корпоративных приложениях.
Gemma 4: новейшее семейство мультимодальных моделей Google DeepMind с открытым исходным кодом и открытыми весами, созданное специально для разработчиков и исследовательского сообщества, обеспечивающее локальное исполнение и позволяющее предприятиям создавать и разворачивать автономных AI-агентов.
cotomi: проприетарная AI-модель компании NEC, оптимизированная для японского языка и обученная на тщательно отобранных, высоконадёжных наборах данных. Она сочетает высокую скорость обработки с повышением эффективности использования токенов на 40%.
Qwen3.8-27B: разработанная Alibaba модель Qwen3.8-27B — плотная визуально-языковая модель с открытыми весами от команды Qwen. Она подходит для написания кода, профессиональных рабочих процессов, исследований, мультимодального взаимодействия и длительных агентных задач, а режим «размышления» в ней можно включать и отключать. Это нативно мультимодальная плотная модель на 27 млрд параметров, рассчитанная на эффективное локальное развёртывание и коммерческое использование.
GLM 5.2: General Language Model с открытым исходным кодом от Z.ai (ранее Zhipu AI) позволяет предприятиям локально разворачивать агентов для написания кода и рассуждений в многошаговых автономных сценариях с соблюдением суверенитета данных и оптимальной производительностью оборудования.
VCF получила сертификацию NVIDIA: производительность AI-нагрузок подтверждена на уровне, близком к «голому железу»
Недавно NVIDIA запустила программу NVIDIA-Certified Hypervisors. Она удостоверяет, что участвующие в ней гипервизоры обеспечивают для AI- и HPC-нагрузок производительность, близкую к «голому железу».
VMware vSphere 9.1 (и все будущие релизы vSphere 9) получили сертификат NVIDIA-Certified Hypervisor. Таким образом, ИИ- и HPC-нагрузки на VCF теперь официально сертифицированы на работу с производительностью, близкой к «голому железу». Эта сертификация позволяет заказчикам уверенно использовать VCF в качестве оптимизированной по производительности платформы частного облака с поддержкой со стороны основных партнёров экосистемы — для обеспечения работы AI-приложений и приложений ускоренных вычислений в корпоративных центрах обработки данных. Более подробно об этом рассказано в недавно опубликованной статье.
Новые партнёры экосистемы VCF Private AI Services
Работа по укреплению корпоративной экосистемы ИИ продолжается. Помимо развития базовых функций, VCF Private AI Services расширяет охват за счёт новых стратегических альянсов. К числу новых партнёров относятся:
Appian: Appian предоставляет AI-автоматизацию для критически важных задач, автоматизируя сложные процессы в крупных предприятиях и государственных структурах. Платформа Appian известна своей надёжностью и масштабируемостью, подкреплёнными более чем 25-летним опытом в области корпоративных операций. Документация по установке Appian на VCF доступна на этой странице.
ClearML: ClearML предоставляет уровень оркестрации AI, управляющий доступом к GPU, моделями и агентами в рамках VMware Cloud Foundation. Это повышает утилизацию графических процессоров и снижает стоимость выполнения AI-нагрузок, давая предприятиям встроенный путь к модели AI-as-a-Service. Подробнее о ClearML можно узнать здесь.
Eve Security: Eve обеспечивает управление, наблюдаемость и контроль времени исполнения, необходимые предприятиям для безопасного масштабирования AI-агентов. Её агент, встроенный в контур, автоматически проверяет высокорисковую или аномальную активность, обогащает решения контекстом из систем управления идентификацией, DLP и нижележащих систем, а при необходимости применяет средства контроля в реальном времени. Подробнее об Eve Security — здесь.
Solo.io: Solo.io создаёт агентную инфраструктуру с открытым исходным кодом для предприятий, эксплуатирующих AI в продуктивной среде. Среда исполнения kagent и плоскость данных agentgateway дают платформенным командам возможность разворачивать AI-агентов и контролировать каждый вызов модели, инструмента и обращение агента к агенту — на инфраструктуре, которой они владеют и управляют. Дополнительные сведения о сотрудничестве Solo.io и Broadcom приведены в этой статье.
TrueFoundry: TrueFoundry предоставляет AI Gateway корпоративного уровня, объединяющий LLM Gateway, MCP Gateway и Agent Gateway, что позволяет предприятиям подключать, наблюдать и контролировать агентные AI-приложения разных провайдеров из единой плоскости управления. Дополнительные подробности о TrueFoundry доступны здесь.
Недавно VMware сделала доступным каталог контента VMware Explore 2026 - пора приступать к формированию персональной программы конференции. Мероприятие пройдет с 31 августа по 3 сентября 2026 года в Лас-Вегасе, в конференц-центре The Venetian. Независимо от того, интересует ли вас тематика частного AI или модернизация инфраструктуры частного облака, в каталоге найдется контент для любого ИТ-специалиста — и его действительно много.
Четыре трека — одна облачная стратегия
В этом году программа разбита на четыре учебных трека, охватывающих ключевые направления для профессионального развития:
Cloud Infrastructure - модернизация инфраструктуры, операционных моделей и приложений.
Security - безопасная работа приложений за счет интеллектуальной автоматизации сети.
Innovation - свежие идеи для инноваций и карьерного роста.
Как эффективно работать с каталогом
Каталог устроен так, чтобы собрать нужную программу можно было без маркерной доски и стикеров. Для поиска сессий предусмотрены фильтры по следующим критериям:
Трек — Cloud Infrastructure, Modern Apps, Innovation или объединенный Networking, Security & Load Balancing.
Тип сессии — доклады (Breakouts), туториалы, короткие выступления (Quick Talks) и другие форматы.
Технический уровень — от вводного бизнес-уровня (Business 100) до экспертного (Technical 300).
Продукты — как хорошо знакомые, так и новые решения.
Полезное: у любой сессии в каталоге можно нажать значок сердечка и добавить ее в избранное, собрав собственную программу (потребуется вход в учетную запись). Когда 21 июля откроется запись на сессии, ваш план уже будет готов.
Разобраться в навигации по каталогу поможет специальное руководство.
Дополнительные возможности
Параллельно с открытием каталога проходило голосование People's Choice Awards: участники выбирали по одной сессии в каждом треке, помогая организаторам заполнить оставшиеся слоты программы с учетом интересов аудитории. Прием голосов завершился 10 июля 2026 года.
Наконец, открытый каталог с техническими сессиями — весомый аргумент для согласования поездки с руководством. Набор материалов Convince Your Manager поможет связать контент Explore с бизнес-целями команды и получить одобрение на участие.
Ландшафт корпоративного AI стремительно развивается, и организации сталкиваются с фундаментальными вопросами: как использовать генеративный AI, сохраняя контроль над собственными данными? Что необходимо для построения AI-инфраструктуры, которая масштабируется безопасно? Как перейти от экспериментов к рабочим AI-нагрузкам, готовым к промышленной эксплуатации?
На VMware Explore 2025 лидеры отрасли и технические эксперты напрямую рассмотрели эти критические задачи. От проектирования безопасных основ частного AI до подбора оптимальной инфраструктуры для ресурсоёмких AI-нагрузок — сессии предоставили практические инсайты, выходящие за пределы теоретических рамок и переходящие к стратегиям реальной реализации.
Будь вы инженер платформ, стремящийся внедрить AI во всей организации, специалист по безопасности, сосредоточенный на защите AI-нагрузок, или архитектор инфраструктуры, планирующий следующее AI-развёртывание, эти сессии предлагают проверенные подходы и полученные на практике уроки.
Вот ключевые AI-сессии, которые дают наиболее ясный путь вперёд для успеха при внедрении AI в корпоративной среде.
Building Secure Private AI Deep Dive [INVB1432LV]
С момента запуска VMware Private AI Foundation with NVIDIA это решение развилось и теперь предлагает надёжные сервисы, позволяющие превращать собственную интеллектуальную собственность в уникальные GenAI-приложения с использованием NVIDIA Inference Microservices (NIM), развёрнутых в архитектурах Retrieval Augmented Generation (RAG) в локальной инфраструктуре.
Присоединяйтесь к команде менеджеров продуктов VMware и NVIDIA совместно с UT Systems, чтобы узнать, как решение развивается, чтобы:
Поддерживать передовые GPU и системы HGX, разработанные специально для AI и использующие VMware Cloud Foundation (VCF)
Упростить доставку RAG-приложений с помощью: сервисов Private AI, включая среду исполнения моделей для развертывания LLM как сервиса; сервисов AI-данных, включая NVIDIA NeMo Microservices и сервис индексирования и поиска данных VMware; а также цифровых людей на VCF с использованием блупринтов NVIDIA.
Building Secure Private AI Deep Dive [INVB1432LV]
Узнайте, как безопасно создавать и масштабировать инфраструктуру Private AI с помощью VMware vDefend и VMware Private AI with NVIDIA. Эта сессия проведёт вас через процессы разработки надёжной архитектуры частного AI с встроенной защитой данных, изоляцией рабочих нагрузок и автоматическим применением политик.
Узнайте, как vDefend повышает безопасность AI-моделей с помощью сегментации и обнаружения угроз в реальном времени, а Private AI with NVIDIA предоставляет платформу для развертывания и управления AI-нагрузками с полным контролем.
Идеально подходит для архитекторов и команд безопасности: эта сессия предлагает практические инсайты для безопасного внедрения AI в среде частного облака.
Sizing AI Workloads in VMware Private AI Foundation [INVB1801LV]
По мере роста внедрения AI обеспечение оптимальной производительности и масштабируемости AI-нагрузок становится критически важным для получения точных результатов и своевременных инсайтов. В этой сессии мы разберём несколько типовых сценариев и покажем инструменты, которые помогут вам правильно рассчитать размеры ваших AI-нагрузок.
Tanzu AI Solutions Essentials: What You Need to Know to Get Up and Running [MODB1496LV]
Планируете запускать AI-нагрузки на своей платформе, но не знаете, с чего начать? Интересуетесь практической работой с AI с использованием VMware Tanzu Platform? Эта сессия предназначена для инженеров платформ, которым нужен практичный старт.
В ходе сессии рассмотриваются ключевые компоненты решений Tanzu AI — от готовности инфраструктуры до моделей развертывания, — чтобы вы могли включать, масштабировать и операционализировать AI в своих средах. Вы узнаете, как интегрировать AI-модели в новые или существующие платформы, обеспечивать управление и масштабируемость, а также предоставлять самообслуживание для команд данных и разработчиков.
Основные выводы включают архитектурные лучшие практики, ключевые шаги конфигурации и рекомендации по обеспечению быстрого и безопасного эксперимента с AI — чтобы вы были готовы поддерживать инновации с первого дня.
10 Big Benefits of Private AI That Make Your Decision Easy [CLOB1707LV]
В этой сессии мы поговорим о том, что такое Private AI, и рассмотрим 10 ключевых причин, по которым он является правильным подходом для использования генеративного AI на предприятии. Эта сессия поможет вам лучше разобраться в вопросе, принимать верные решения для своей организации и раскрыть потенциал частного AI в её масштабах.
Unlock Innovation with VMware Private AI Foundation with NVIDIA [INVB1446LV]
Узнайте, как предприятия трансформируют свои стратегии в области AI с помощью совместной платформы GenAI от Broadcom и NVIDIA — VMware Private AI Foundation with NVIDIA. В этой сессии основное внимание уделяется сервисам Private AI, включая среду выполнения моделей, индексирование и поиск данных, сервисы создания агентов и многое другое.
Real-World Lessons in Rightsizing VMware Cloud Foundation for On-Premises AI Workloads [INVB1300LV]
Нагрузки AI — особенно основанные на больших языковых моделях (LLM) — меняют то, как мы проектируем, масштабируем и эксплуатируем инфраструктуру. Речь уже не только о вычислениях и хранилищах. Размер модели, задержка при инференсе, параллельность и распределение GPU — всё это оказывает существенное влияние.
В этой сессии Фрэнк Деннеман и Йохан ван Амерсфорт делятся практическими уроками, полученными при проектировании и развертывании платформ VMware Cloud Foundation, готовых к AI, в различных средах заказчиков. Вы узнаете практические стратегии правильного подбора размеров инфраструктуры, балансировки компромиссов между резервным копированием и конвейерами MLOps, а также проектирования инфраструктуры для локальных AI-нагрузок.
Используя практический инструмент для расчёта размеров AI-инфраструктуры, они продемонстрируют, как согласовать инфраструктуру с реальными требованиями и вести предметный диалог со стейкхолдерами и поставщиками AI-решений, чтобы принимать более разумные и экономически эффективные решения по платформе.
До начала VMware Explore 2025 остаётся совсем немного времени, и теперь участникам доступен один из самых ожидаемых инструментов подготовки — официальный каталог контента (Explore 2025 Content Catalog). Это ваш ключ к максимально продуктивному участию в главной конференции VMware.
Каталог включает более 350 сессий, практикумов, воркшопов и технических демонстраций, охватывающих весь стек решений VMware и ключевые технологические тренды. Среди них:
Стратегии мультиоблачной инфраструктуры
VMware Cloud Foundation (VCF) и интеграция с Broadcom
Kubernetes, Tanzu и DevOps-подходы
Сетевые и облачные сервисы безопасности
Управление цифровыми рабочими местами
ИИ и инфраструктура для AI/ML-нагрузок
Частные и суверенные облака
В каталоге представлены и клиентские кейсы, и глубокие технические доклады, и стратегические обзоры от лидеров индустрии.
Навигация по каталогу: как найти нужные сессии
Слева на странице каталога расположена панель фильтров, которая помогает быстро ориентироваться в большом объёме контента. Доступны следующие категории:
Search — строка поиска: используйте ключевые слова, названия продуктов или имена спикеров.
Product — выбор по продуктам VMware: vSphere, NSX, Tanzu, Aria, Horizon, VCF и другие.
Track — тематическое направление (например, Cloud Infrastructure, Modern Apps, Security, AI).
Session Type — формат: breakout-сессии, hands-on labs, expert panels, theater sessions и т. д.
Level — уровень сложности: от обзорных до продвинутых технических.
Audience — целевая аудитория: архитекторы, DevOps-инженеры, администраторы, руководители и т. д.
Фильтры можно комбинировать, чтобы найти именно то, что соответствует вашим интересам и профессиональной роли.
Основные категории контента (Tracks)
Вот лишь некоторые ключевые направления, представленные в каталоге:
Cloud Infrastructure & Operations — всё о построении и управлении облачными средами.
Networking & Security — NSX, Zero Trust, микросегментация и защита облачных окружений.
Modern Applications & DevOps — Tanzu, Kubernetes, CI/CD и автоматизация приложений.
Innovation - технологии будущего и AI.
Почему стоит начать планирование сейчас
Вы не пропустите ключевые сессии, некоторые из них идут параллельно — стоит выбрать приоритеты заранее.
Можно собрать персонализированную программу - сессии можно добавлять в избранное и формировать собственный график.
Удобно назначать встречи и демо - если вы планируете общение с инженерами VMware, клиентами или партнёрами — лучше сделать это заранее.
Для прошедших конференций Explore 2024 в Лас-Вегасе и Барселоне компания VMware составила список из главных лабораторных работ, которые были востребованы среди ИТ-специалистов. Вот они:
Топ-10 hands-on labs (HoL) в Лас-Вегасе:
Топ-10 hands-on labs в Барселоне:
Также совсем недавно были представлены новые лабораторные работы:
Ознакомьтесь с новыми функциями vSphere 8: параллельный патчинг, улучшенное управление ресурсами, усовершенствования для гостевых ОС и рабочих нагрузок, а также "зеленые" метрики.
Изучите VMware Cloud Foundation в деталях: пользователи узнают, как настраивать, управлять и поддерживать гиперконвергентную инфраструктуру с помощью SDDC Manager от VMware. Лабораторная работа включает обзор Cloud Foundation, управление жизненным циклом, операции с доменами рабочих нагрузок, управление сертификатами и паролями. Вы получите полное представление о возможностях VMware Cloud Foundation и практический опыт работы с его компонентами и инструментами.
Погрузитесь в выполнение задач Day-2, лучшие практики и эффективные операции. Все будет проходить в режиме пошагового сопровождения, поэтому ваши базовые знания vSphere будут полезны.
Советы по оптимизации производительности vSphere 8.0 в разных аспектах, а также информация о том, как правильно масштабировать виртуальные машины под конкретную среду для наиболее эффективного использования ресурсов.
Начните работу с платформой NSX. VMware покажет администраторам, как задавать сетевые параметры и настройки безопасности. Это включает в себя создание логических сегментов, логических маршрутизаторов и управление связанными параметрами безопасности.
Проверьте свои навыки работы с vSphere в процессе игры Odyssey! Узнайте, какое место вы занимаете в глобальном рейтинге ИТ-специалистов в области виртуализации.
После прошедших главных конференций года VMware Explore 2024 US и Europe Вильям Лам провел большую работу по сбору и категоризации сессий, выложив их все в открытом доступе в своем репозитории на Github. Эти презентации доступны как в виде ссылок на видеозаписи, так и в виде pdf-документов, где можно найти массу информации о новых продуктах и технологиях VMware.
В рамках предстоящей конференции Explore 2024, которая пройдет в Лас-Вегасе в конце августа этого года, компания VMware cделала доступным планировщик сессий Explore 2024 Las Vegas Scheduler Tool, который уже работает рамках интерфейса Content Catalog:
Сейчас в каталоге находится 516 сессий, а их количество, наверняка, еще увеличится. Просто нажимаете кнопку "Add to Schedule", и у вас появляется индивидуальное расписание интересных вам сессий. Правда для этого вам нужно быть зарегистрированным участником конференции)
В рамках сессии Best Practices for Hardening Your VMware Infrastructure
на конференции VMware Explore 2023 был рассмотрен подход к комплексному обеспечению безопасности и активной защите виртуальной инфраструктуры:
Вот ключевые моменты, рассмотренные в видео выше:
1. Оцените ваше текущее состояние безопасности - крайне важно оценить вашу текущую позицию в плане безопасности, чтобы определить недостатки и уязвимости. Эта оценка должна включать анализ угроз, уязвимостей, рисков, требований комплаенса и эффективности существующих мер безопасности. Рекомендуемая частота такой оценки — раз в два года или при наступлении крупных изменений в архитектуре ИТ-среды.
2. Определите вашу стратегию кибербезопасности на будущее - после оценки вашего текущего состояния безопасности важно определить вашу будущую стратегию кибербезопасности. Это включает в себя выявление пробелов в текущей системе безопасности и разработку рекомендаций по их устранению и снижению рисков. Результатом этого процесса должен стать план действий для достижения вашего целевого состояния и обеспечения соответствия регулирующим требованиям и стандартам.
3. Укрепите вашу среду VMware - реализация лучших практик безопасности является ключевым элементом для укрепления виртуальной инфраструктуры. Это включает отключение ненужных сервисов, применение патчей безопасности, настройку брандмауэров и внедрение шифрования. Следуя этим лучшим практикам, вы можете улучшить контроль доступа, усилить сетевую безопасность, сократить поверхность атаки, обеспечить лучшую производительность и упростить соответствие требованиям.
4. Результаты оценки включают план достижения вашего целевого состояния - процесс оценки должен привести к разработке плана достижения вашего целевого состояния. Этот план должен включать рекомендации по устранению и снижению рисков, а также дорожную карту для решения любых выявленных пробелов. Следуя этому плану, вы можете улучшить вашу общую позицию в области безопасности и обеспечить соответствие регуляциям и лучшим практикам отрасли.
5. Оценки безопасности должны охватывать всю ИТ-экосистему - при проведении оценки безопасности важно охватить всю ИТ-экосистему. Это включает оценку безопасности инфраструктуры, безопасности виртуальных машин и приложений, соответствия требованиям, восстановления после аварий и непрерывности бизнеса, а также управления, рисков и соответствия (governance, risk, and compliance - GRC). Оценивая эти области, вы можете гарантировать, что ваша вся ИТ-инфраструктура безопасна и устойчива.
6. VMware предоставляет ресурсы для защиты вашей инфраструктуры - VMware предлагает ряд ресурсов, которые помогут вам в процессе защиты среды. К ним относятся руководства по защите, комплекты соответствия, руководства по технической реализации безопасности, руководства по аудиту и применимости продуктов, порты и протоколы брандмауэра VMware, а также советы по безопасности. Эти ресурсы предоставляют предписывающее руководство, руководства по реализации и актуальную информацию о лучших практиках безопасности. Большую часть этих материалов можно найти тут.
Полный список видеодокладов VMware с конференции Explore 2023 представлен здесь.
Как вы знаете, в этом году прошло 2 главных конференции в сфере виртуализации - VMware Explore 2023 и Explore 2023 Europe. В рамках мероприятий было сделано множество докладов и записаны сотни сессий на самые разные темы (технические и маркетинговые) различных уровней сложности понимания контента.
Сейчас любой интересующийся может использовать ресурс VMware Explore Video Library, чтобы найти видео по любому вопросу относительно продуктов и технологий VMware (например, AI).
На прошедшей недавно конференции Explore 2023 Europe компании VMware и Intel рассказали о своем видении того, как в будущем будет происходить управление и контроль над уязвимостями ниже уровня ОС.
Благодаря расширенному партнерству VMware и Intel, данные телеметрии от процессоров Intel Core позволят решению Workspace ONE Unified Endpoint Management (UEM) собирать данные об уязвимостях ниже уровня операционной системы. Эта новая интеграция сочетает в себе данные на уровне чипа с автоматическим устранением проблем и возможностями отчетности Workspace ONE UEM для повышения безопасности конечных устройств.
Видео старое, но суть объясняет:
Фундаментальные уязвимости
Обеспечение безопасности современных работников является постоянной задачей, так как киберугрозы увеличиваются как в частоте, так и в сложности. На конференции VMware Explore 2023 в Лас-Вегасе команда VMware рассказала о важности принятия комплексного подхода к управлению уязвимостями и его влиянии на безопасность организации. Новая эффективная платформа управления уязвимостями предлагает не только широкий охват платформ ОС, но и глубокое понимание от уровня приложений и ОС до firmware и оборудования. Уязвимости ниже уровня ОС, или фундаментальные уязвимости, особенно опасны, поскольку они остаются незамеченными традиционными сканерами уязвимостей и могут привести к потенциально катастрофическим последствиям.
Управление уязвимостями VMware и Intel
Было анонсировано решение для создания и сбора данных о фундаментальных уязвимостях для компьютеров с Windows с процессорами Intel Core (с технологией Intel vPro или без нее). Благодаря глубокому анализу и знанию различных производителей ПК, Intel обладает уникальной способностью интерпретировать данные конфигурации с конечных устройств и обнаруживать те уязвимости, которые не находятся традиционными сканерами безопасности. Данные сопоставляются с известными фундаментальными уязвимостями и упаковываются в анализы рисков с соответствующим контекстом и деталями для идентификации и последующего устранения.
Этот улучшенный телеметрический подход на самом низком уровне поможет дополнить движок управления уязвимостями и комплаенсом для решения Workspace ONE. Этот продукт будет визуализировать данные активных событий, позволяя клиентам имплементировать более сильную стратегию безопасности конечных устройств, использующую управление уязвимостями как выше, так и ниже уровня ОС. Новые данные об оборудовании не только дадут клиентам большую видимость их парка устройств, но и соберут более богатый контекст для повышения эффективности оценки уязвимостей и их устранения.
Бета-версия Intel Chip to Cloud
Облачная служба Intel Device Health скоро будет доступна в портале программы раннего доступа VMware Anywhere Workspace Early Access.
Если вы уже являетесь участником программы раннего доступа, вы можете выбрать бета-версию Intel Chip to Cloud в своем пользовательском профиле, когда она станет доступной. Бета-программа будет включать возможности анализа уязвимостей вместе с интеграцией Intel vPro Chip to Cloud. Если вы еще не являетесь участником, вы можете зарегистрироваться здесь.
Компания VMware открыла доступ к записям докладов с главного события в области виртуализации этого года - конференции VMware Explore 2023. Каталог сессий разного характера доступен по этой ссылке. Всего в каталоге сейчас 366 видео на технические, визионерские, программистские и прочие темы, где, в первую очередь, можно узнать о перспективных продуктах и технологиях, которые в ближайшем будущем представит VMware.
Как мы видим, доступны видео сессий как этого, так и предыдущего года. Если выбрать фильтр "Event delivery", то можно увидеть, что есть записи не только непосредственно с мероприятия, но и некоторые доклады, которые были доступны только онлайн как расширение конференции.
Удобно и то, что в фильтрах можно выбрать роль в организации (например, CFO), в отношении которой контент будет наиболее релевантен. Ну а инженерам будет полезен фильтр по уровню сложности от 100 (требуются только базовые навыки в администрировании виртуальной инфраструктуры) до сложных для понимания тем с уровнем 300 для продвинутых ИТ-специалистов.
Для выбранных сессий можно делать закладки, чтобы вернуться к ним позже или составить себе план для ознакомления с новыми продуктами и технологиями.
Как многие из вас знают, компания VMware ежегодно проводит главное событие года в области виртуализации - конференцию VMware Explore (ранее она называлась VMworld), где делает свои основные анонсы в области новых технологий и продуктовой линейки.
Напомним наши статьи и новости с конференций прошлых лет:
Мы уже много писали об анонсах продуктов и технологий конференций Explore 2022 и Explore 2022 Europe, которые VMware представила осенью этого года. Среди анонсов новых проектов мы еще не упоминали о Project Moneta - это решение, которое препятствует рассредоточению данных в вашей виртуальной ИТ-инфраструктуре и дает контроль администраторам и разработчикам средства контроля над их данными.
Ключевым продуктом, решающим эти задачи, является VMware Data Services Manager, принципы работы с которым были показаны в рамках сессии VIB1487US на конференции Explore 2022. Об этом продукте, а также его развитии в виде Project Moneta написал Cormac Hogan.
В процессе работы с данными в виртуальной инфраструктуре разработчики и администраторы участвуют в работе с данными не на уровне блоков и файлов, а на уровне баз данных, систем обработки сообщений, стриминговых приложений, K/V-хранилищ, объектных хранилищ S3 и других сущностей.
Суть проблем заключается в том, что при развертывании новых приложений требуется развертывание некоторых из перечисленных компонентов, за которые отвечают и разработчики, и администраторы, поэтому нужно соблюдать некоторый порядок операций и организацию компонентов, чтобы данные не "расползались" по виртуальным и физическим средам.
В итоге, развертывание новой БД (создание тикета, апрув и деплой) может занять несколько часов и даже дней в крупной инфраструктуре. Вот тут и помогает VMware Data Services Manager (DSM) - он дает разработчикам средства самообслуживания, которые позволяют регулировать потребление ресурсов, обеспечить комплаенс и соответствие политикам резервного копирования компании, а также дает другие полезные инструменты.
Ключевой концепцией продукта является пространство имен (namespace) - способ задания ресурсов в vSphere, который дает возможность контроля над ресурсами для баз данных. С помощью DSM администратор создает набор баз данных, соответствующих требованиям бизнеса, и раздает их разработчикам, ресурсы которых они потребляют.
Это избавляет инфраструктуру от слабозащищенных СУБД без патчей, а также баз данных, конфигурация которых не соответствует требованиям комплаенса. На данный момент DSM поддерживает MySQL, PostgreSQL и Microsoft SQL Server.
При логине в DSM администратор видит на дэшборде доступные ресурсы БД, использованное хранилище и созданные резервные копии:
В разделе Databases разработчики могут самостоятельно создавать свои базы данных, но только в тех конфигурациях (версия и тип), которые были разрешены администраторами. Вот пример развертывания БД SQL Server в рамках пространства имен, к которому имеет доступ разработчик. Сами разработчики могут настраивать размер виртуальных машин, но не могут превышать порог ресурсов данного неймспейса. Развертывание БД, таким образом, происходит из шаблона:
Далее можно задать параметры конфигурации, такие как имя пользователя и пароль, а также определить расписание резервного копирования и окно РК для этой БД:
Также разработчикам доступны Day-2 операции с БД. Они могут клонировать ее, выключить, изменить владельца, удалить или восстановить ее из копии point-in-time (PIT). То есть разработчику не нужно контактировать с администраторами через систему тикетов для данных операций:
Для администратора DSM дает централизованную консоль для контроля над всеми развертываниями БД в ИТ-инфраструктуре. Также там доступны разные метрики - от состояния баз до их производительности, включая наиболее потребляющие ресурсы БД. На скриншоте ниже представлена ситуация, когда в инфраструктуре все в порядке:
Раздел Host Metrics отображает информацию о хостах ESXi в плане использования сети, а также ресурсов CPU и Memory. Метрики баз данных содержат информацию о топ-10 БД, потребляющих ресурсы процессора и память за заданный период (например, последние 12 часов). Storage Metrics позволяют проанализировать хранилища с точки зрения операций чтения и записи, также во времени. Консоль DSM позволяет собирать логи с разных БД и экспортировать их во внешние системы анализа логов.
Кроме того, администраторы могут накатывать минорные обновления, но только во время окон обслуживания, которые определены разработчиками. Ну и DSM имеет полноценный REST API для автоматизации развертывания баз данных с помощью сценариев и внешних систем:
На текущий момент VMware Data Services Manager работает только с онпремизными инсталляциями в одной локации. Между тем, многие клиенты VMware имеют целую сеть географически распределенных облачных датацентров, где размещены их ресурсы. Чтобы управлять этим всем существует решение vSphere+, которое управляет всеми продуктами и ресурсами на базе подписочной SaaS-модели.
Суть разрабатываемого сейчас Project Moneta заключается в тесной интеграции vSphere+ и облачного интерфейса Cloud Consumption Interface (CCI). Цель CCI - предоставить универсальный интерфейс для разработчиков и администраторов, чтобы они получали доступ ко всем ресурсам инфраструктуры vSphere (онпремизной и облачной). Долгосрочная цель Project Moneta - расширение служб Cloud Services в рамках подписки vSphere+, чтобы предоставить сервис databases as a service (DBaaS). Это должно добавить в портфель облачных провайдеров услугу DBaaS в их облаках.
Вот как это может выглядеть в будущем:
Важный момент Project Moneta - это то, что он будет интегрирован с GitHub / GitLab. Каждая БД, развертываемая через консоль CCI, будет генерировать шаблонный YAML manifest. Он будет автоматически сохраняться в аккаунте GitHub или GitLab. Для него можно отслеживать изменения и обновления, а сам манифест может быть интегрировать в рабочий процесс CI/CD.
Если нужно изменить конфигурацию инфраструктуры баз данных, например, с точки зрения ресурсов, то в рамках пайплайна может происходить автоматическое развертывание новых БД. Это главное отличие VMware Data Services Manager и Project Moneta. DSM развертывание базы данных как набор виртуальных машин, а Project Moneta сможет развернуть базы данных как в ВМ, так и в контейнерах, в зависимости от типа БД, которая развертывается. Через консоль CCI можно просматривать полную конфигурацию YAML manifest:
Также развертывание БД можно отслеживать с позиции задачи пайплайна рабочего процесса CI/CD. Сначала выполняются команды kubectl и другие для настройки кластера Kubernetes, после чего развертывается база данных:
В итоге, цель Project Moneta - предоставить большим компаниям единый инструмент для создания открытой экосистемы баз данных, которая позволить обеспечить контроль над всеми данными и поддерживать актуальность конфигураций БД, уровня их производительности и обновлений.
На прошедшей в конце лета конференции Explore 2022 компания VMware представила множество новых продуктов и технологий. Некоторые из них можно назвать "VMware Projects" - это те анонсированные продукты, которые находятся в ранней стадии разработки и будут представлены в будущем как часть существующих платформ или как отдельные решения. О них мы сегодня и поговорим.
Компания VMware на конференции Explore 2022, которая прошла в конце лета этого года, представила множество интересных продуктов и технологий. Давайте посмотрим на наши статьи об этом мероприятии:
После окончания конференции VMware выложила в открытый доступ видеозаписи сессий конференции с возможностями поиска по продуктам, типу сессии, треку и уровню экспертизы слушателя:
Всего сейчас в базе 457 сессий, многие из которых рассказывают как раз о тех продуктах и технологиях, которые мы упоминали выше.
Ну и, конечно же, нельзя забывать про доступный публично VMware Explore 2022 Content Catalog, где собрано 480 различных материалов, также с расширенными возможностями фильтрации:
Ну и ждем нового контента с конференции VMware Explore 2022 Europe, которая пройдет в ноябре этого года.
На прошедшей конференции Explore 2022 компания VMware, впервые за многие годы, анонсировала очень много новых интересных проектов, а также ребрендинг и перепаковку уже известных решений. Сегодня мы поговорим о новом семействе продуктов VMware Aria (бывшая линейка vRealize Cloud Management), под зонтиком которого VMware собрала все средства для управления приложениями и виртуальными датацентрами в онпремизной и облачной инфраструктуре...
Сегодня мы поговорим о Project Narrows - новом решении, предназначенном для динамического сканирования безопасности контейнеров.
Сейчас многие пользователи Kubernetes применяют решение Harbor для хранения, сканирования и подписания контента для распространения Cloud Native приложений в рамках полной цепочки развертывания. Project Narrows представляет собой дополнение к Harbor, которое позволяет получить доступ к состоянию безопасности кластеров Kubernetes в реальном времени.
Образы, которые ранее не проверялись, теперь будут сканироваться на уязвимости не только в процессе добавления в кластер, то есть теперь можно будет своевременно обнаружить бреши в безопасности, пометить их и поместить рабочие нагрузки на карантин.
Администраторы кластеров сейчас используют Harbor для статического анализа уязвимости в образах, используя различные утилиты, такие как Trivy, Claiк и ArkSec. Эти утилиты позволяют сканировать образы только после выполненного действия, такого как обновление образа или добавление рабочей нагрузки в кластер. Однако угрозы безопасности могут возникнуть и во время исполнения рабочих нагрузок.
Project Narrows добавляет динамическое сканирование образов, что позволяет получить большую защищенность и контроль над исполнением рабочих нагрузок, чем при использовании традиционных средств.
Это даст следующие преимущества:
Немедленное оповещение об уязвимости во время исполнения рабочей нагрузки
Предотвращение атаки в процессе работы приложений
Ограничение эксплоитов в работающем приложении без необходимости уничтожать контейнер
Находить эксплоиты в более сложных приложениях и сервисах
Идентифицировать сложные, состоящие из нескольких шагов атаки
Суть сложных атак заключается в том, что они используют уязвимости в ПО различных вендоров, которые не обнаруживаются на уровне хранения образов, но во время работы приложений они активируются и могут быть использованы злоумышленниками.
Архитектура Project Narrows позволяет интегрироваться с Harbor как плагин (выделенный квадрат на рисунке) для кластеров Kubernetes, которым необходимо динамическое сканирование. Используя простой UI и интерфейс CLI, администратор может выполнять следующие действия:
Просматривать в реальном времени статус защищенности рабочих нагрузок
Создавать политики для сканирования, включая найденные ошибки в приложениях
Делать ревью базовых уровней политик и, при необходимости, предотвращать развертывание рабочих нагрузок из уязвимых образов
Настраивать политику карантина для незащищенных рабочих нагрузок
Просматривать, фильтровать и удалять отчеты о политиках
Генерировать отчеты о состоянии систем при каждом сканировании
Просматривать информацию о помеченных узлах с потенциальными рисками
Keswick, построенный поверх гипервизора ESXi, работает только на оборудовании, сертифицированном VMware, и обеспечивает наиболее оптимальное развертывание нагрузок в кластерах Kubernetes.
Это позволяет упростить развертывание, управление и обслуживание контейнеризованных приложений. Развертывания Keswick происходят полностью в автоматическом режиме и используют Git как единый источник доверия для декларативного управления инфраструктурой приложений и желаемыми конфигурациями под управлением GitOps.
Это позволяет убедиться, что на уровне Edge-инфраструктуры все происходит наиболее оптимальным образом и с наивысшим быстродействием. С помощью Keswick можно уменьшить поверхность атаки для злоумышленников и обеспечить максимальную изоляцию рабочих нагрузок под контролем единой панели управления, недоступной обычным сотрудникам организации. Также Keswick обеспечивает простой обмен данными между приложениями, предоставляя только необходимые сервисы и не требуя больших объемов памяти, CPU и дискового пространства.
Также в Keswick есть средства для поддержки пользователей в реальном времени и обеспечения максимального быстродействия. Keswick можно загружать с USB-устройств или через интерфейс PXE на Edge-локации, после чего он сразу же готов к использованию.
Основные особенности Project Keswick:
Узлы Keswick работают полностью автоматически, без вмешательства администратора. Каждый аспект конфигурации от ESXi до уровня приложений работает в асинхронном режиме из репозитория с контролем версий.
Разработчики могут быстро применять конфигурации и обновлять приложения на узлах Keswick в желаемое состояние (desired state configuration) из единого Git-репозитория, который автоматически делает pull-запросы, далее происходит развертывание приложений и применение правил конфигурации через GitOps.
Панель управления Keswick изолирована от приложений, которые она контролирует.
Все операции на узле Keswick происходят на нем локально, позволяя убедиться, что приложения работают, даже без наличия сетевого соединения.
Тесная интеграция с ESXi позволяет обеспечить наиболее производительный способ расшаривания аппаратных ресурсов на узле.
О сроках доступности для пользователей Project Keswick пока не сообщается.
На конференции Explore 2022 компания VMware анонсировала множество новых проектов, обновлений и технологий, которые мы увидим в ближайшем будущем. Недавно мы писали о новых версиях платформ VMware vSphere 8 и VMware vSAN 8, а сегодня расскажем о Project Northstar, в рамках которого пользователям будут доступны доставляемые как SaaS облачные сетевые сервисы.
Сейчас в больших компаниях, использующих гибридную облачную среду, существует большая проблема по управлению сетевым взаимодействием сервисов, многие из которых находятся в различных публичных облаках. Это ведет к проблемам с унификацией, управляемостью и безопасностью, что влияет на стабильность и надежность сетевой коммуникации облачных приложений между собой.
Решая эту проблему, компания VMware представила Project Northstar - новое превью технологии, построенной на базе SaaS-сервисов, которые будут доступны пользователям решения NSX. Она позволит получить набор мультиоблачных инструментов, получаемых по запросу и реализующих службы кроссоблачной безопасности, end-to-end видимости сетевых потоков и контроля над сетевым взаимодействием.
Эта архитектура строится на стеке технологий и продуктов Network Detection and Response (NDR), NSX Intelligence, Advanced Load Balancing (ALB), Web Application Firewall (WAF) и HCX. Она поддерживает как частные, так и публичные облака, в том числе на базе инфраструктуры VMware Cloud.
Project Northstar будет давать следующие преимущества:
Faster time to value - сервисы, мгновенно доступные по запросу в любом из публичных облаков, поддерживающих технологии VMware, на базе служб федерации. Они будут обеспечивать совместимость и консистентность сетевого взаимодействия приложений, соблюдение единых корпоративных политик, платформу для быстрого масштабирования облака (cloud bursting) и эластичное взаимодействие cloud-to-cloud.
Flexible service consumption - теперь сетевые службы будут доставляться как SaaS-сервис, что позволит оптимизировать затраты и контролировать все аспекты сетевой коммуникации в централизованной панели управления. Также саму платформу можно будет обслуживать без остановки сетевых служб и в большой степени в автоматическом режиме.
Scalable lateral security - мультиоблачные окружения Northstar можно будет защищать с помощью таких технологий, как распределенный сетевой экран и NDR (Network Detection and Response), а надзор за этим будет осуществляться со стороны VMware. Технология NDRaaS будет давать пользователям инструменты для обнаружения сетевых вторжений и реакции на эти атаки по запросу. В дополнение к NSX Intelligence as a Service этот комплекс решений будет давать полную защиту рабочих нагрузок в мультиоблачных средах.
Project Northstar избавит крупные компании от необходимости использования разного набора сетевых инструментов (управление, безопасность, автоматизация операций), которые сейчас доступны в каждом из частных или публичных облаков. На данный момент администраторы используют разные консоли этих облачных провайдеров, что на большом масштабе неизбежно приводит к ошибкам из-за человеческого фактора.
Теперь же для мультиоблачного сетевого взаимодействия будет нужна только одна консоль, управляющая всеми сетевыми службами:
По-сути, Project Northstar - это эволюция платформы NSX, которая будет реализовывать 5 различных сервисов:
Policy-aaS - централизованное управление сетевыми политиками для разных облаков в одной консоли. Там же доступны политики безопасности и средства решения проблем.
NSX Intelligence-aaS - это инструменты для просмотра сетевой активности между облаками в реальном времени. Также тут будет использоваться VMware Data Lake, управляемое со стороны VMware, которое будет использоваться для предоставления рекомендаций для политик и безопасности в мультиоблачных окружениях. Ну и тут будут доступны средства визуализации Network Traffic Analysis (NTA), в которых будут доступны инсайты по обработке потенциальных точек вторжения, а также средства обнаружения сетевых аномалий.
NDR-aaS - сервис Network Detection and Response (NDR) дает средства обнаружения и пресечения вторжений. Он анализирует события IDPS, вредоносного ПО (malware) и сетевые аномалии, чтобы дать администратору полную картину с точки зрения безопасности. Далее можно организовать threat hunting на базе фреймворка MITRE ATT&CK.
NSX ALB-aaS - это расширенные средства балансировки нагрузки (Advanced Load Balancing), которые будут поддерживать онпремизные и облачные окружения. Они будут работать как standalone-система, так и как SaaS-службы, управляемые со стороны VMware. То есть пользователи будут подключаться к соответствующему Advanced Load Balancer provider, которые будет из коробки давать все необходимые службы балансировки без необходимости их развертывания.
HCX-aaS - это набор служб для миграции рабочих нагрузок как услуга, которая управляется на стороне VMware. Для них можно использовать централизованный дэшборд, где доступна оркестрация подключений, перебалансировки и миграций сервисов между облаками. Также тут доступны и функции централизованной отчетности о мобильности сервисов.
Если раньше все эти службы были доступны только пользователям решения NSX и облачного решения VMware Cloud on AWS, то теперь в Project Northstar они будут работать для разных облаков и гибридных сред по модели доставки SaaS.
Ну и в заключение пара полезных статей на тему Project Northstar с конференции Explore 2022:
В рамках событий первого дня проходящей сейчас конференции VMware Explore 2022 была анонсировала платформа виртуализации VMware vSphere 8. Это событие очень ждали многие администраторы и менеджеры датацентров, так как с момента релиза прошлой мажорной версии платформы VMware vSphere 7 прошло уже два с половиной года. Давайте посмотрим, что нового в VMware vSphere 8...
Как вы знаете, конференции о виртуализации VMware VMworld с этого года больше нет. Недавно мы писали о том, что вместо нее компания VMware запускает новую серию мероприятий VMware Explore.
Смысл изменения названия главной конференции по виртуализации в мире - перемещение фокуса с серверной виртуализации на омниканальную оптимизацию ИТ-инфраструктуры компаний, которая теперь декларируется как "multi-workload, multi-cloud и multi-workspace".
Регистрация на мероприятия VMware Explore 2022, которые пройдут в США и Европе, уже открыта. Для участников доступны билеты Early Bird с максимальной скидкой, поэтому если вы (вдруг?) планируете туда поехать, то имеет смысл купить их прямо сейчас.
Учетные записи из России для регистрации на VMware Explore не работают, поэтому имейте это в виду:
Компания VMware решила переименовать конференцию VMworld (последний раз мы ее освещали вот тут), которая проводится c 2004 года, в мероприятие под названием VMware Explore. Смысл изменения названия главной конференции по виртуализации в мире - перемещение фокуса с серверной виртуализации на омниканальную оптимизацию ИТ-инфраструктуры компаний, которая теперь декларируется как "multi-workload, multi-cloud и multi-workspace".
Теперь конференции будут проходить не только в США и Европе, но и в других регионах. Вот расписание основных мероприятий на этот год:
VMware Explore US (Сан-Франциско) - 29 августа - 1 сентября 2022. Регистрация откроется 3 мая. Стоимость участия - $2 195.
VMware Explore Europe (Барселона) - 7-10 ноября 2022. Регистрация откроется 28 июня. Стоимость участия - €1 475.
А вот план на локальные конференции VMware Explore:
Бразилия - 19-20 октября 2022
Сингапур - 15-16 ноября 2022
Япония - 15-16 ноября 2022
Китай - 17-18 ноября 2022
Кстати, напомним наши обзоры со всех прошлых конференций VMworld, которые мы публикуем с 2007 года:
Компания VKernel (о которой мы много писали) выпустила очередную бесплатную, но весьма интересную утилиту - vScope Explorer. Объекты виртуальной инфраструктуры, включая хост-серверы, кластеры хранилища и виртуальные машины, с помощью утилиты можно визуализовать на dashboarde для виртуального датацентра, где видны основные источники проблем производительности, а также перегрузка ресурсов (вычислительных и хранилищ) и необходимые меры по добавлению новых мощностей:
Основные задачи, которые решает VKernel vScope Explorer:
Идентификация проблем с производительностью для виртуальных машин и хост-серверов в пределах не только одного датацентра, но и нескольких площадок под управлением нескольких серверов vCenter. В качестве движка продукта используется технология Capacity Analytics Engine.
Анализ текущего состояния вычислительных мощностей и информирование о том, как их необходимо увеличивать в случае их нехватки для виртуальных машин (Host Capacity Issues).
Анализ эффективности работы виртуальных машин и вывод информации о тех из них, которым выделено слишком много или, наоборот, слишком мало ресурсов.
Отчет об эффективности использования хранилищ: выводятся datastores, где место используется неэффективно (изолированные vmdk, выключенные машины, снапшоты, шаблоны и т.п.) - все это на одном экране для нескольких виртуальных датацентров.
Скачать бесплатный VKernel vScope Explorer можно по этой ссылке.
Компания Trilead выпустила вторую версию продукта Trilead VM Explorer 2.0, позволяющего осуществлять резервное копирование виртуальных машин VMware vSphere / ESX.
Среди новых возможностей продукта Trilead VM Explorer 2.0:
Поддержка VMware vCenter (отслеживание виртуальных машин, которые перемещены VMotion, в том числе автоматически с помощью VMware DRS).
Поддержка VMware vSphere 4
Множественные багофиксы
Напомним, что Trilead VM Explorer 2.0 лицензируется на инсталляцию, вне зависимости от числа физических процессоров серверов VMware ESX и стоит $ 690. Кроме того, Trilead VM Explorer выпускается и в виде бесплатного издания, отличия которого от платной версии приведены в таблице ниже:
Функция Direct Copy: копирование файлов drag&drop между серверами ESX/Windows/Linux/FreeBSD servers
Yes
Yes
Планировщик задач
No
Yes
SSH Client
Yes
Yes
Просмотр объектов ESX, Linux and FreeBSD Servers
Yes
Yes
Резервное копирование с ESX 3.0.X/3.5 to ESX (SAN или локальное хранилище), Windows, Linux или FreeBSD
Yes
Yes
Резервное копирование с ESX 3i/4i to ESX (SAN или локальное хранилище), Linux или FreeBSD
No
Yes
Резервное копирование с ESX 3i/4i на VMX management station
Yes
Yes
Сжатые бэкапы
Yes
Yes
Возможности миграции ВМ с ESX 3.0.X/3.5 на ESX 3i/4i
No
Yes
Максимальное количество серверов (ESX/Linux/FreeBSD host servers)
5
Не ограничено
Конфигурация, защищенная паролем
No
Yes
Ежедневные отчеты по E-Mail
No
Yes
CLI (Command line Interface)
No
Yes
Запуск vSphere client из GUI Trilead
No
Yes
Поддержка
Email
Email
Цена
Бесплатно
EUR 490 / USD 690
Надо отметить, что данный продукт предназначен для совсем маленьких инсталляций и имеет мало возможностей для резервного копирования в промышленных средах. В серьезной инфраструктуре нужно использовать продукт Veeam Backup and Replication 4, который продается в компании VMC.


 RSS